入狱第二课,在树莓派中装龙虾!
树莓派适合做边缘侧轻量 Agent 实验。本文介绍在树莓派安装开源龙虾助手的步骤与资源占用注意点,便于实验室与个人环境复现。 工欲善其事,必先利其器。对于网络安全从业者和 Linux 运维人来说如何打造一款渗透利器呢?本文我们将把一块 40
树莓派适合做边缘侧轻量 Agent 实验。本文介绍在树莓派安装开源龙虾助手的步骤与资源占用注意点,便于实验室与个人环境复现。
工欲善其事,必先利其器。对于网络安全从业者和 Linux 运维人来说如何打造一款渗透利器呢?本文我们将把一块 400块左右的树莓派打造一支口袋级黑客作战平台。一起来学习吧!
当 AI 智能体遇上树莓派与 Kali Linux,这件事变得前所未有的简单。今天就给大家分享一套我亲测落地的完整方案:用 树莓派5 搭建 Kali 环境,搭载 OpenOcta AI 智能体,最终实现微信端随时随地发指令,完成内网扫描、漏洞审计、运维排障全流程操作,真正把 7×24 小时的安全作战平台装进口袋。树莓派刷写系统和配置教程可以参考历史文章 《树莓派4B 安装Kali Linux 2024》 。
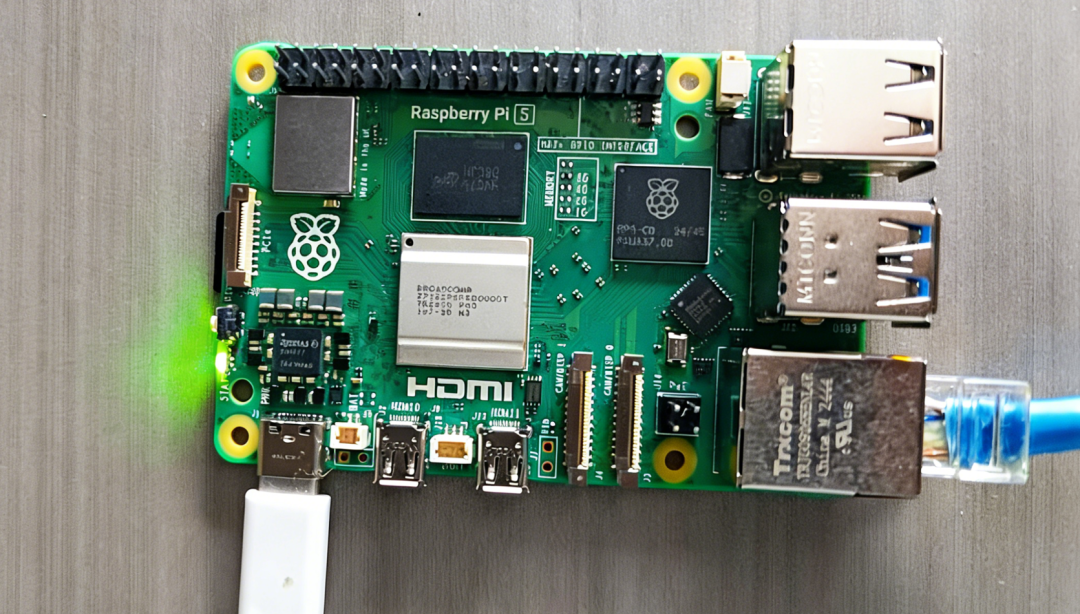
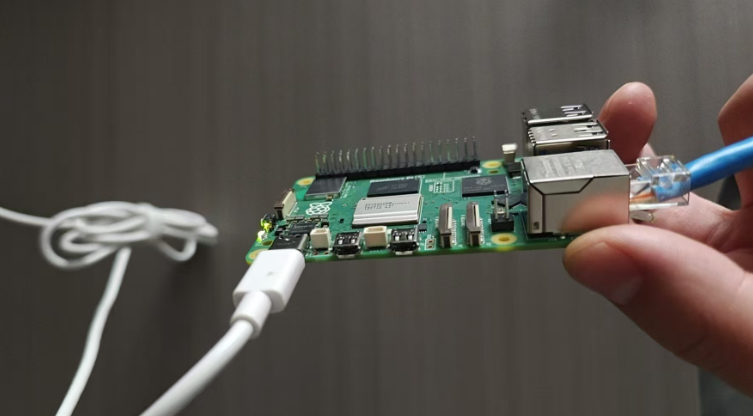
某宝400左右 轻松上手
完成安装后,登录并进行简单的配置。
 ** 0 ** ** 1 ** ** 部署OpenOcta **
OpenOcta 采用 Go 语言完全重写后端,更轻、更快、更安全,安装部署只需一条命令、无需任何依赖。采用Go+ 内嵌前端的轻量化架构,原生适配无桌面服务器环境。
项目地址 :https://github.com/openocta/openocta
项目官网 :https://www.openocta.com
** 根据自己的系统类型,一键下载安装包。 **
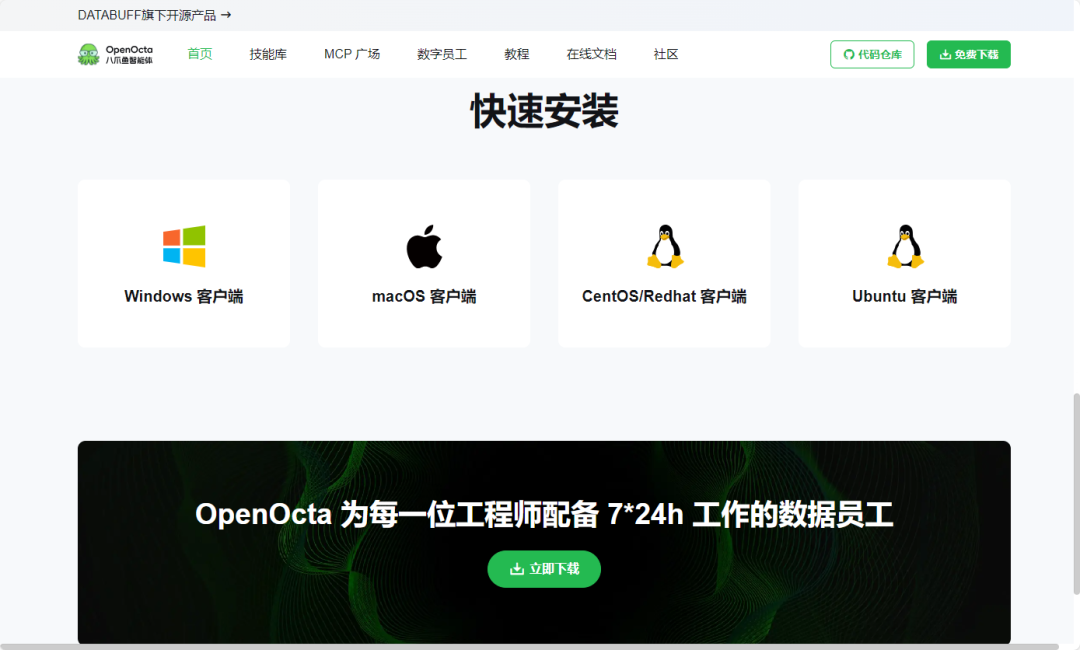
在我们的 Kali Linux 环境里,直接用 dpkg 命令便可以完成安装
●●●codedpkg -i openocta_0.2.0-SNAPSHOT_linux_amd64.deb
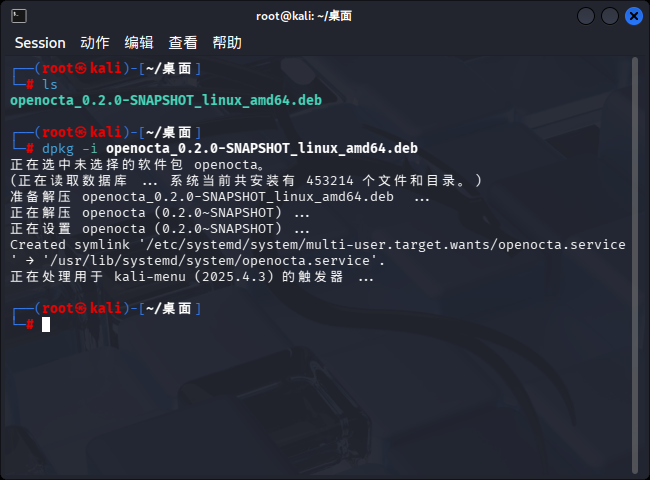
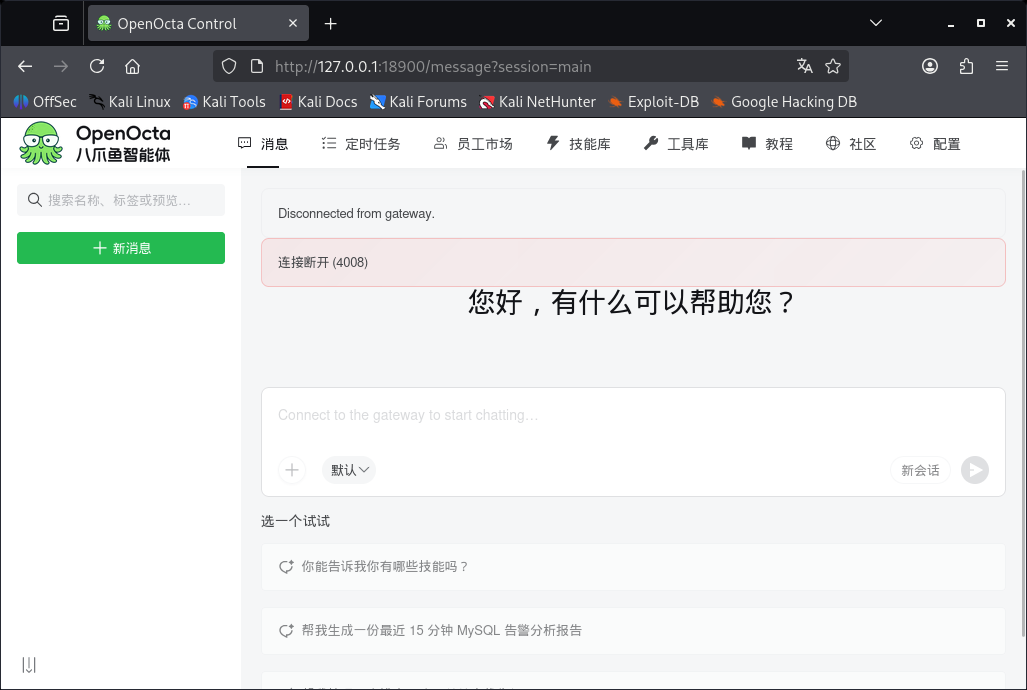
安装过程全程自动化,完成后会自动配置好系统服务,我们直接在浏览器访问 http://127.0.0.1:18900 ,就能进入 OpenOcta 的管理界面。
当然,在Windows环境中。我们也可以一键安装。
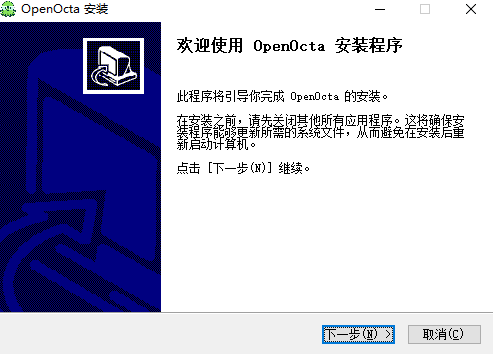
避免命令安装,造成的错误问题。
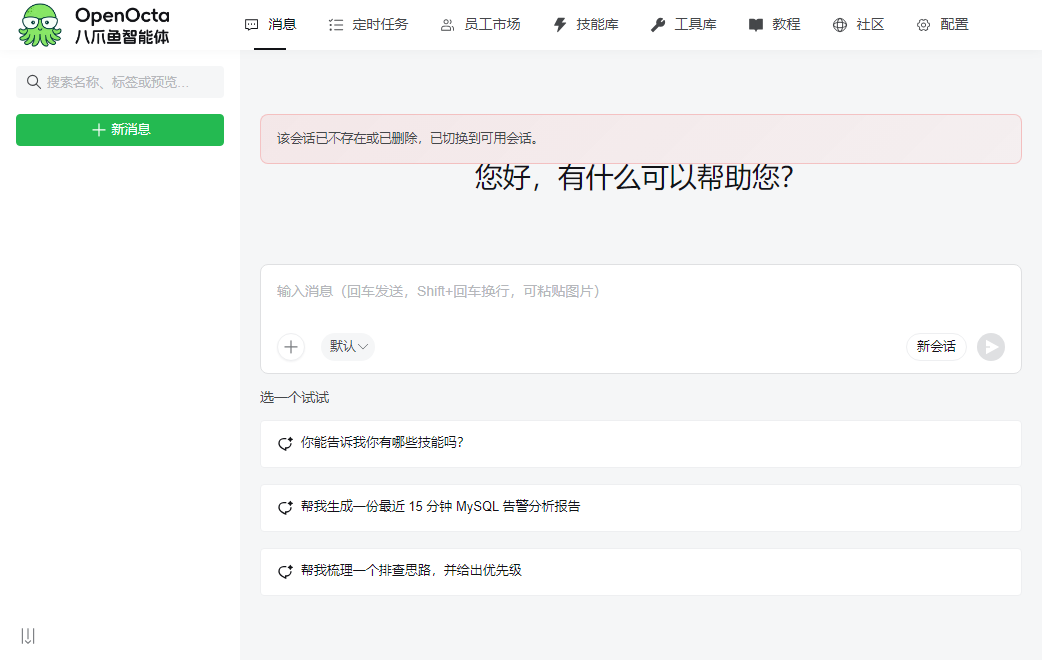
模型配置和飞书等配置可以参考历史文章 《Windows一键安装中文版OpenClaw,运维人必装!》 。本文我们重点说说微信接入!
** 0 ** ** 2 ** ** 接入微信 **
相信很多玩树莓派的朋友都遇到过这个核心痛点:把树莓派插到局域网里,却没法获取它的 IP 地址,连登录都做不到,更别说后续的测试和运维操作了。而当我们给 OpenOcta 接入微信之后,这个问题直接迎刃而解。
点击 配置 - 通道 - 微信配置 扫描绑定微信即可。
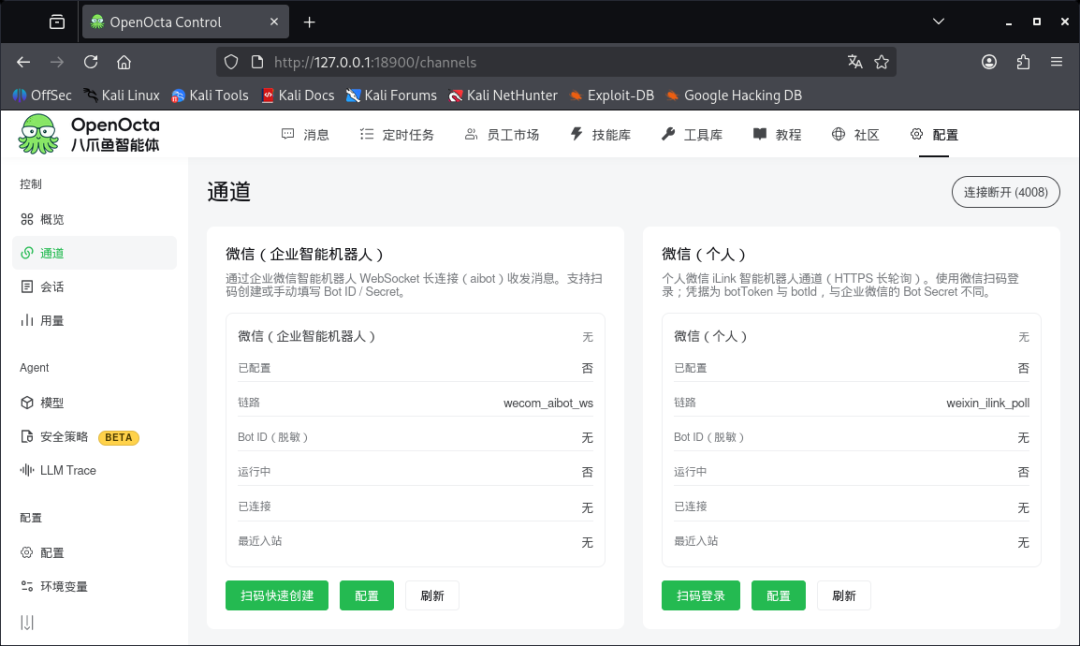
微信扫码接入,无需多余配置。
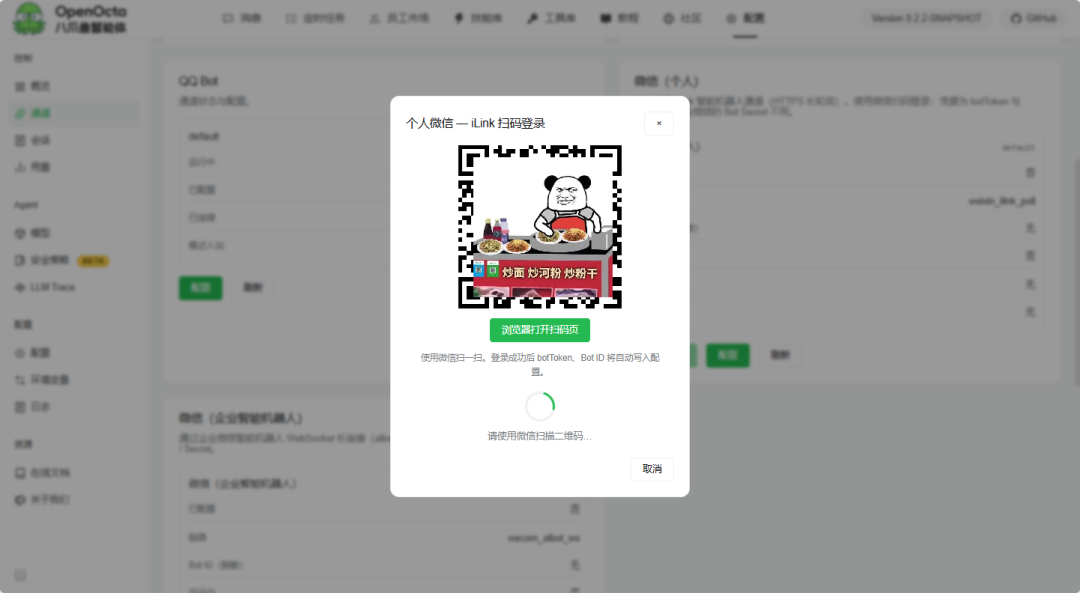 ** 0 ** ** 3 ** ** 小试牛刀 **
现在,树莓派已经配置好了。我们只需要将其插入任意局域网即可。
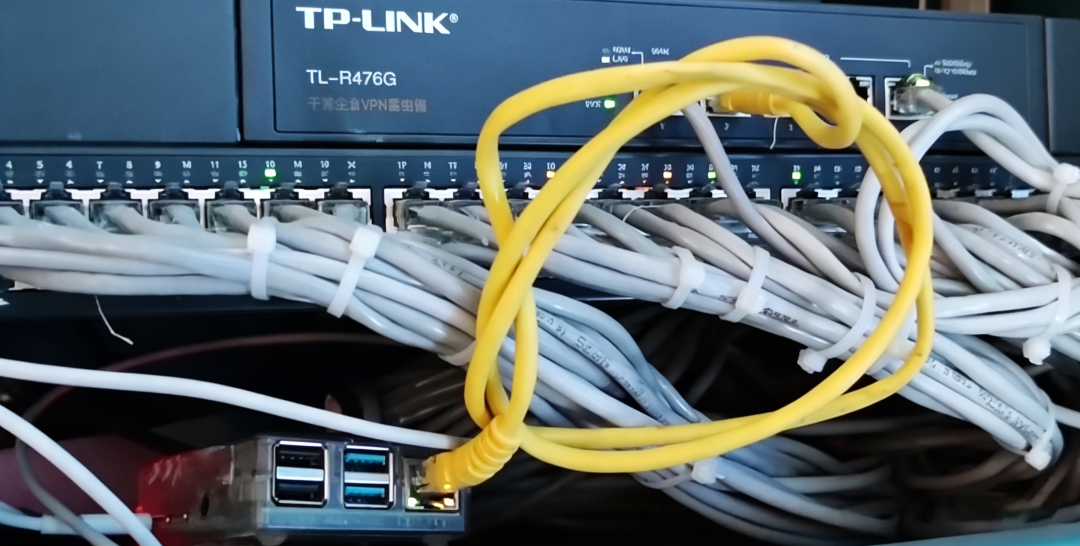 实验测试环境 请勿放在生产环境
插入局域网后,我们是无法获取设备IP的,因此也无法登录树莓派。而现在,配置微信后,我们无需知道以上信息,通过微信发送指令即可。
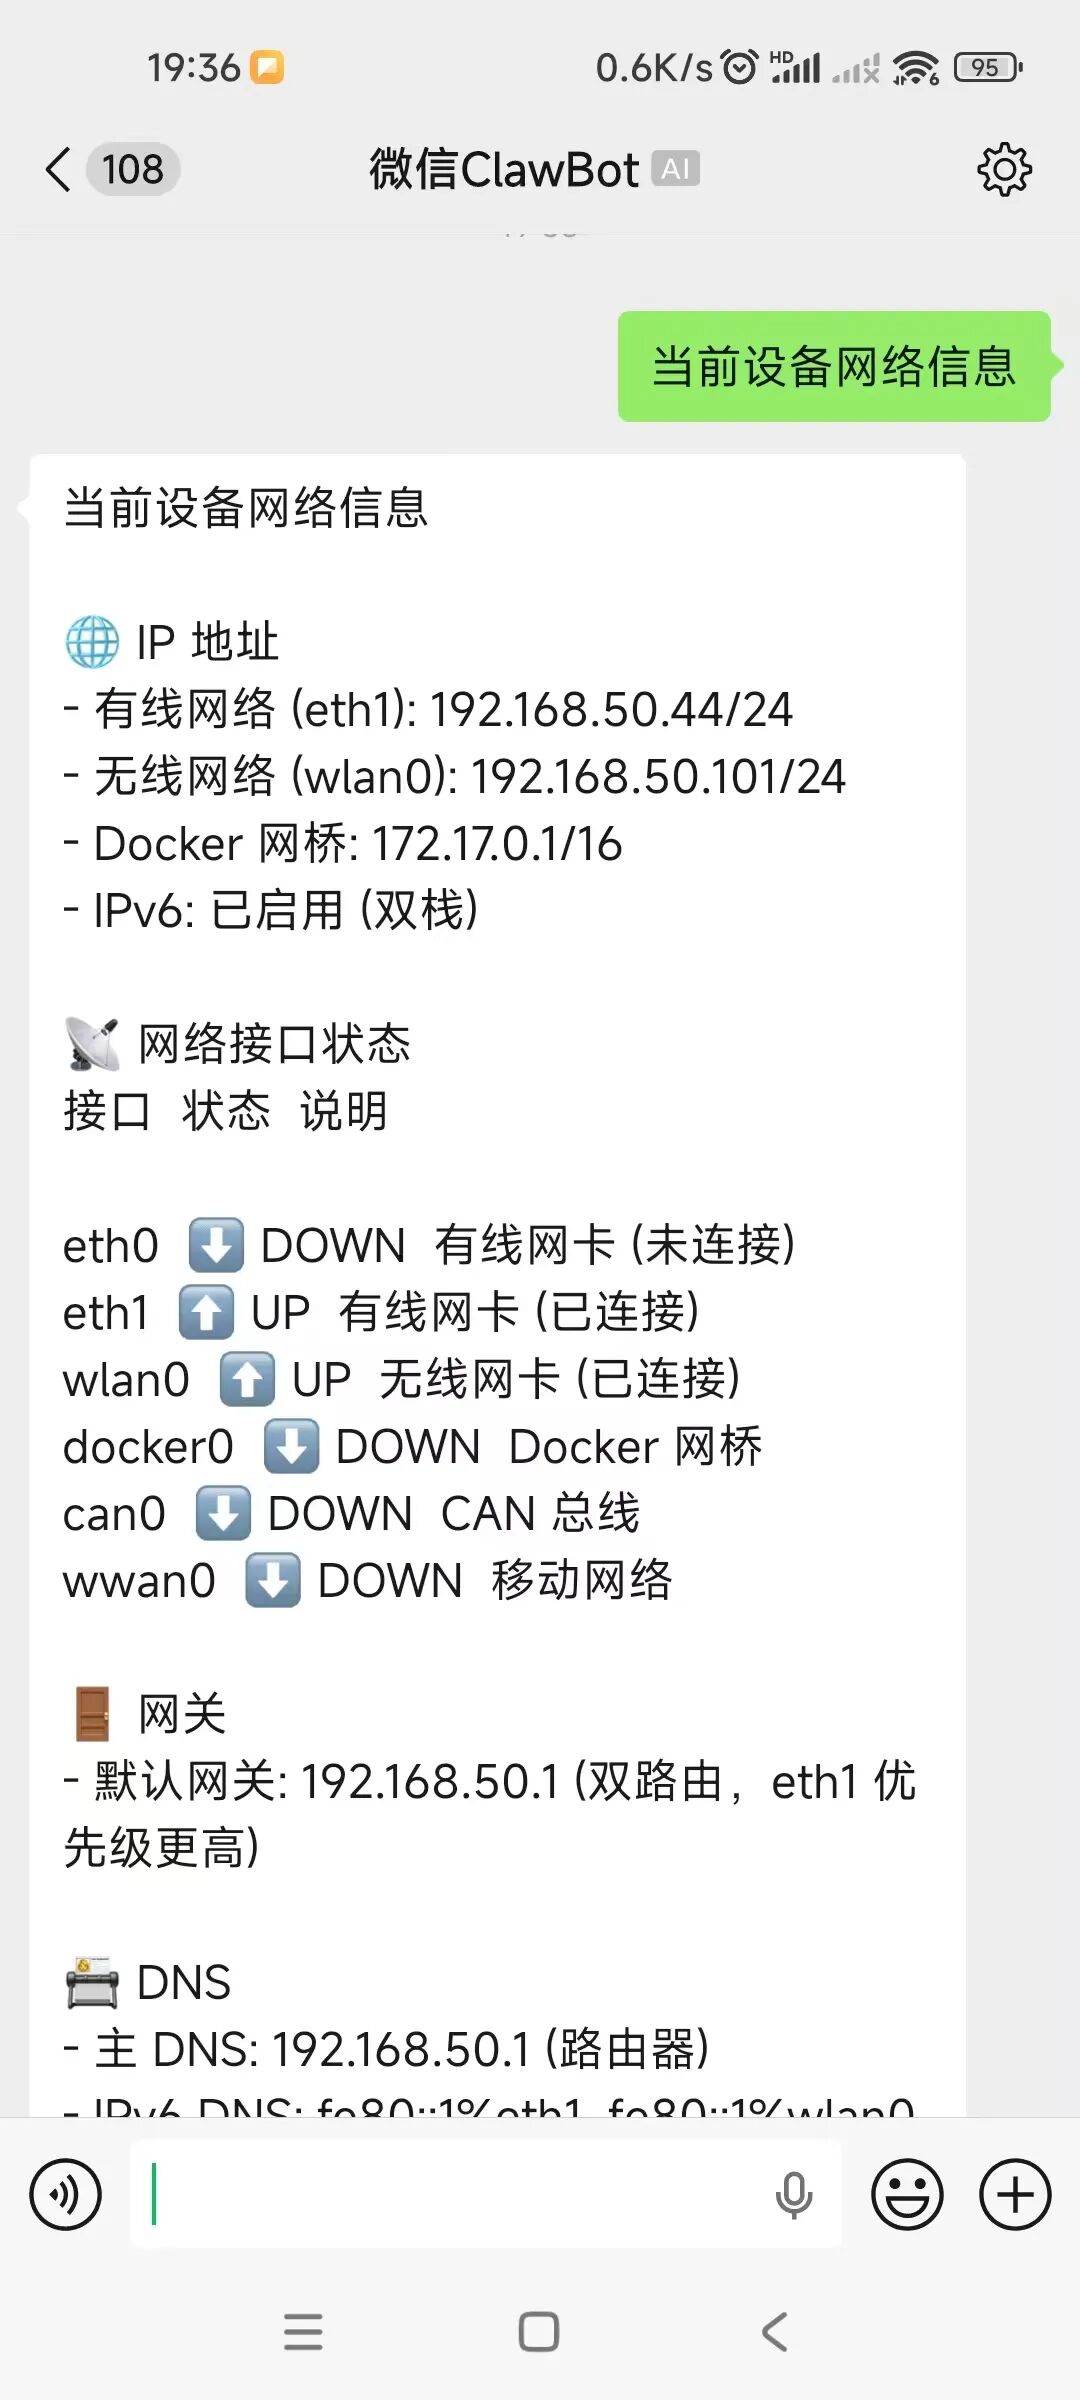
瞬间就能收到完整的反馈 — 有线网、无线网的 IP 地址,网络接口的运行状态,网关和 DNS 信息,全部一目了然。
当然,网络扫描也更加简单。只需要通过微信发送消息,轻松获取设备安全信息。如利用 nmap 对此网络进行扫描。
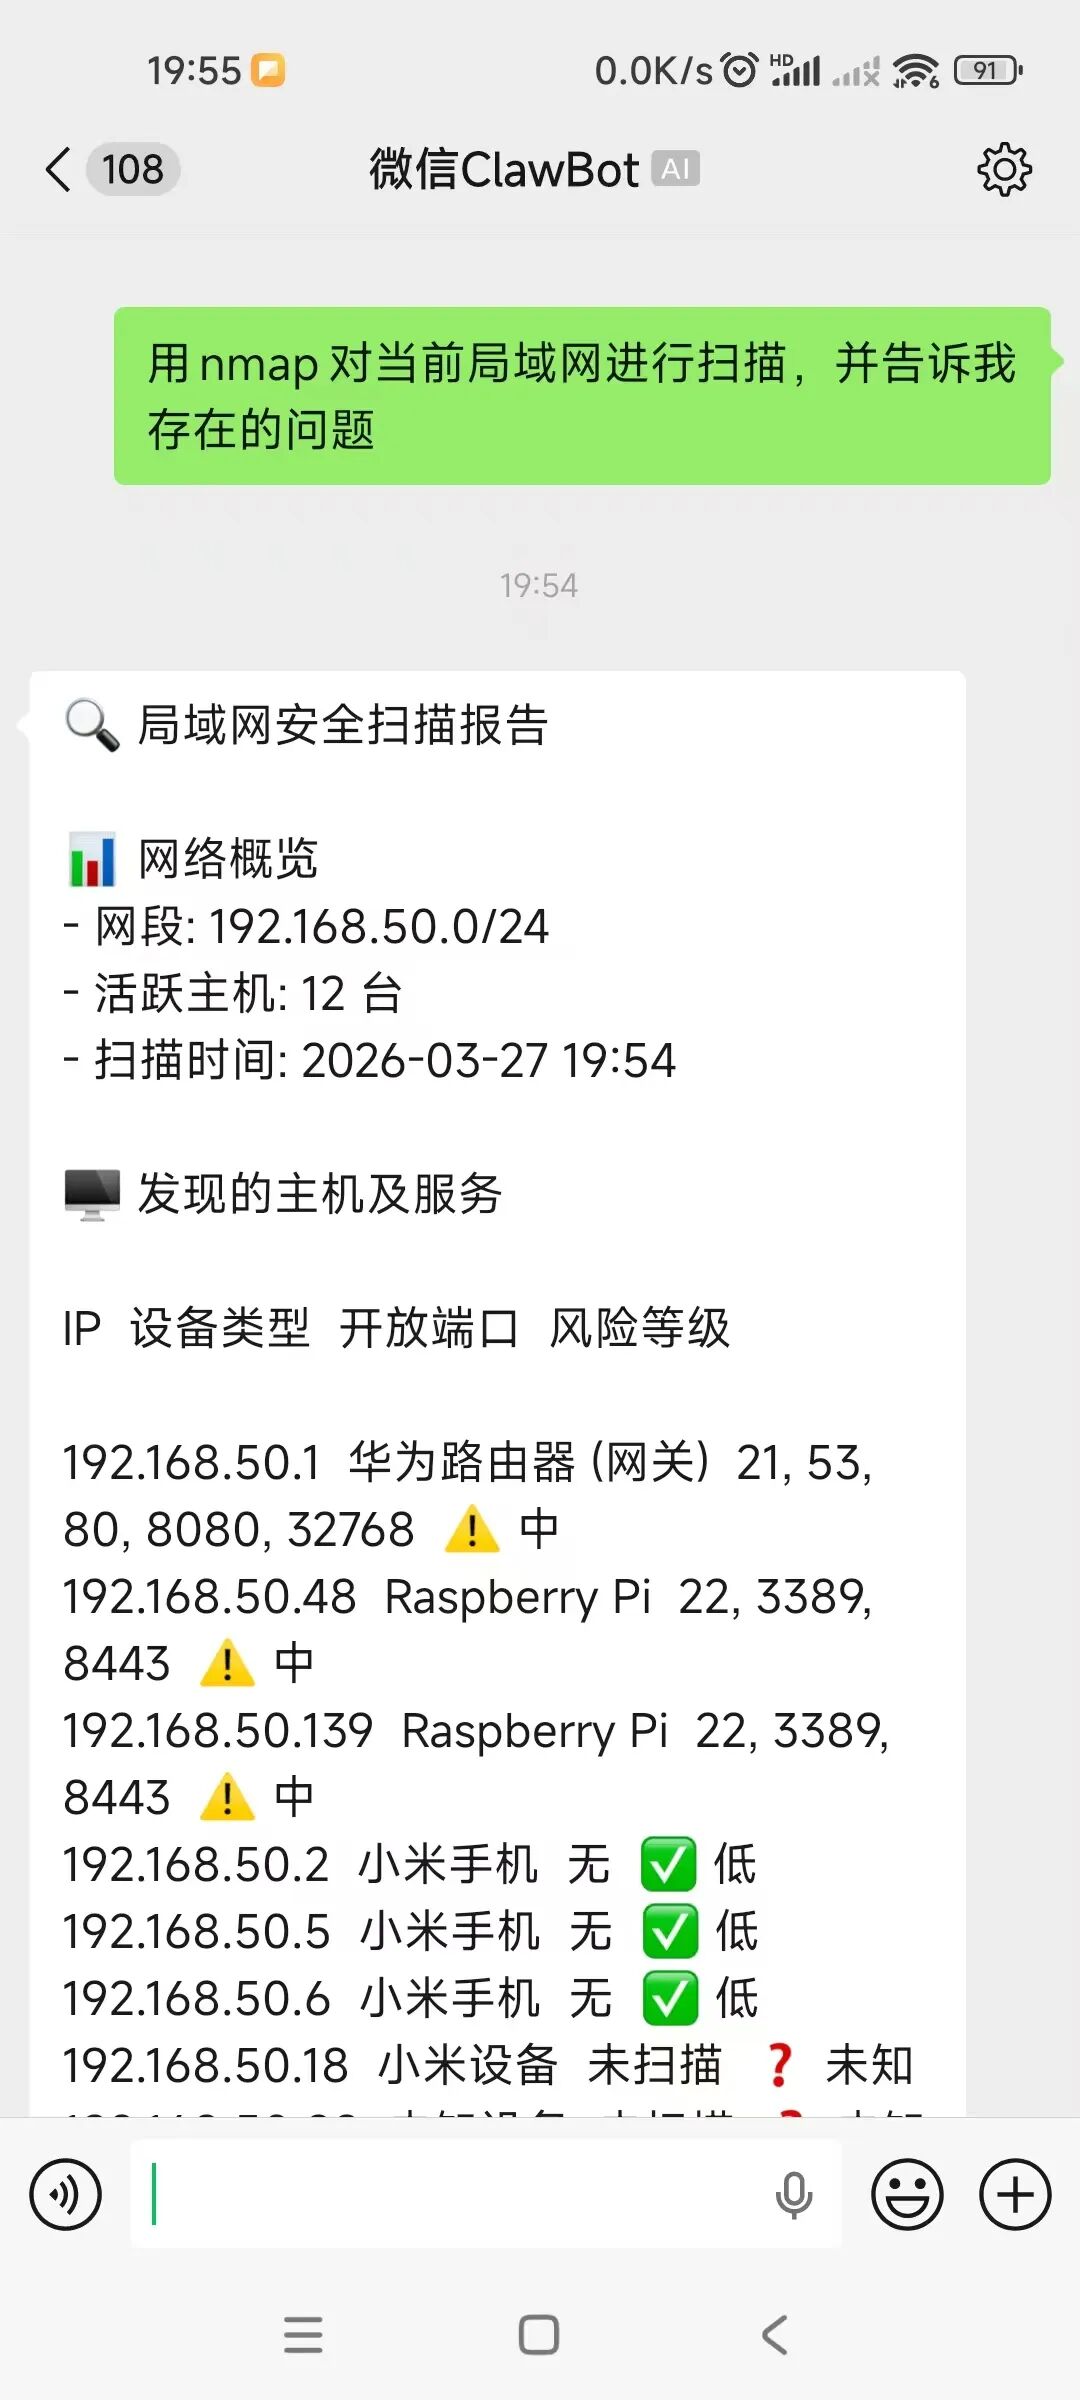
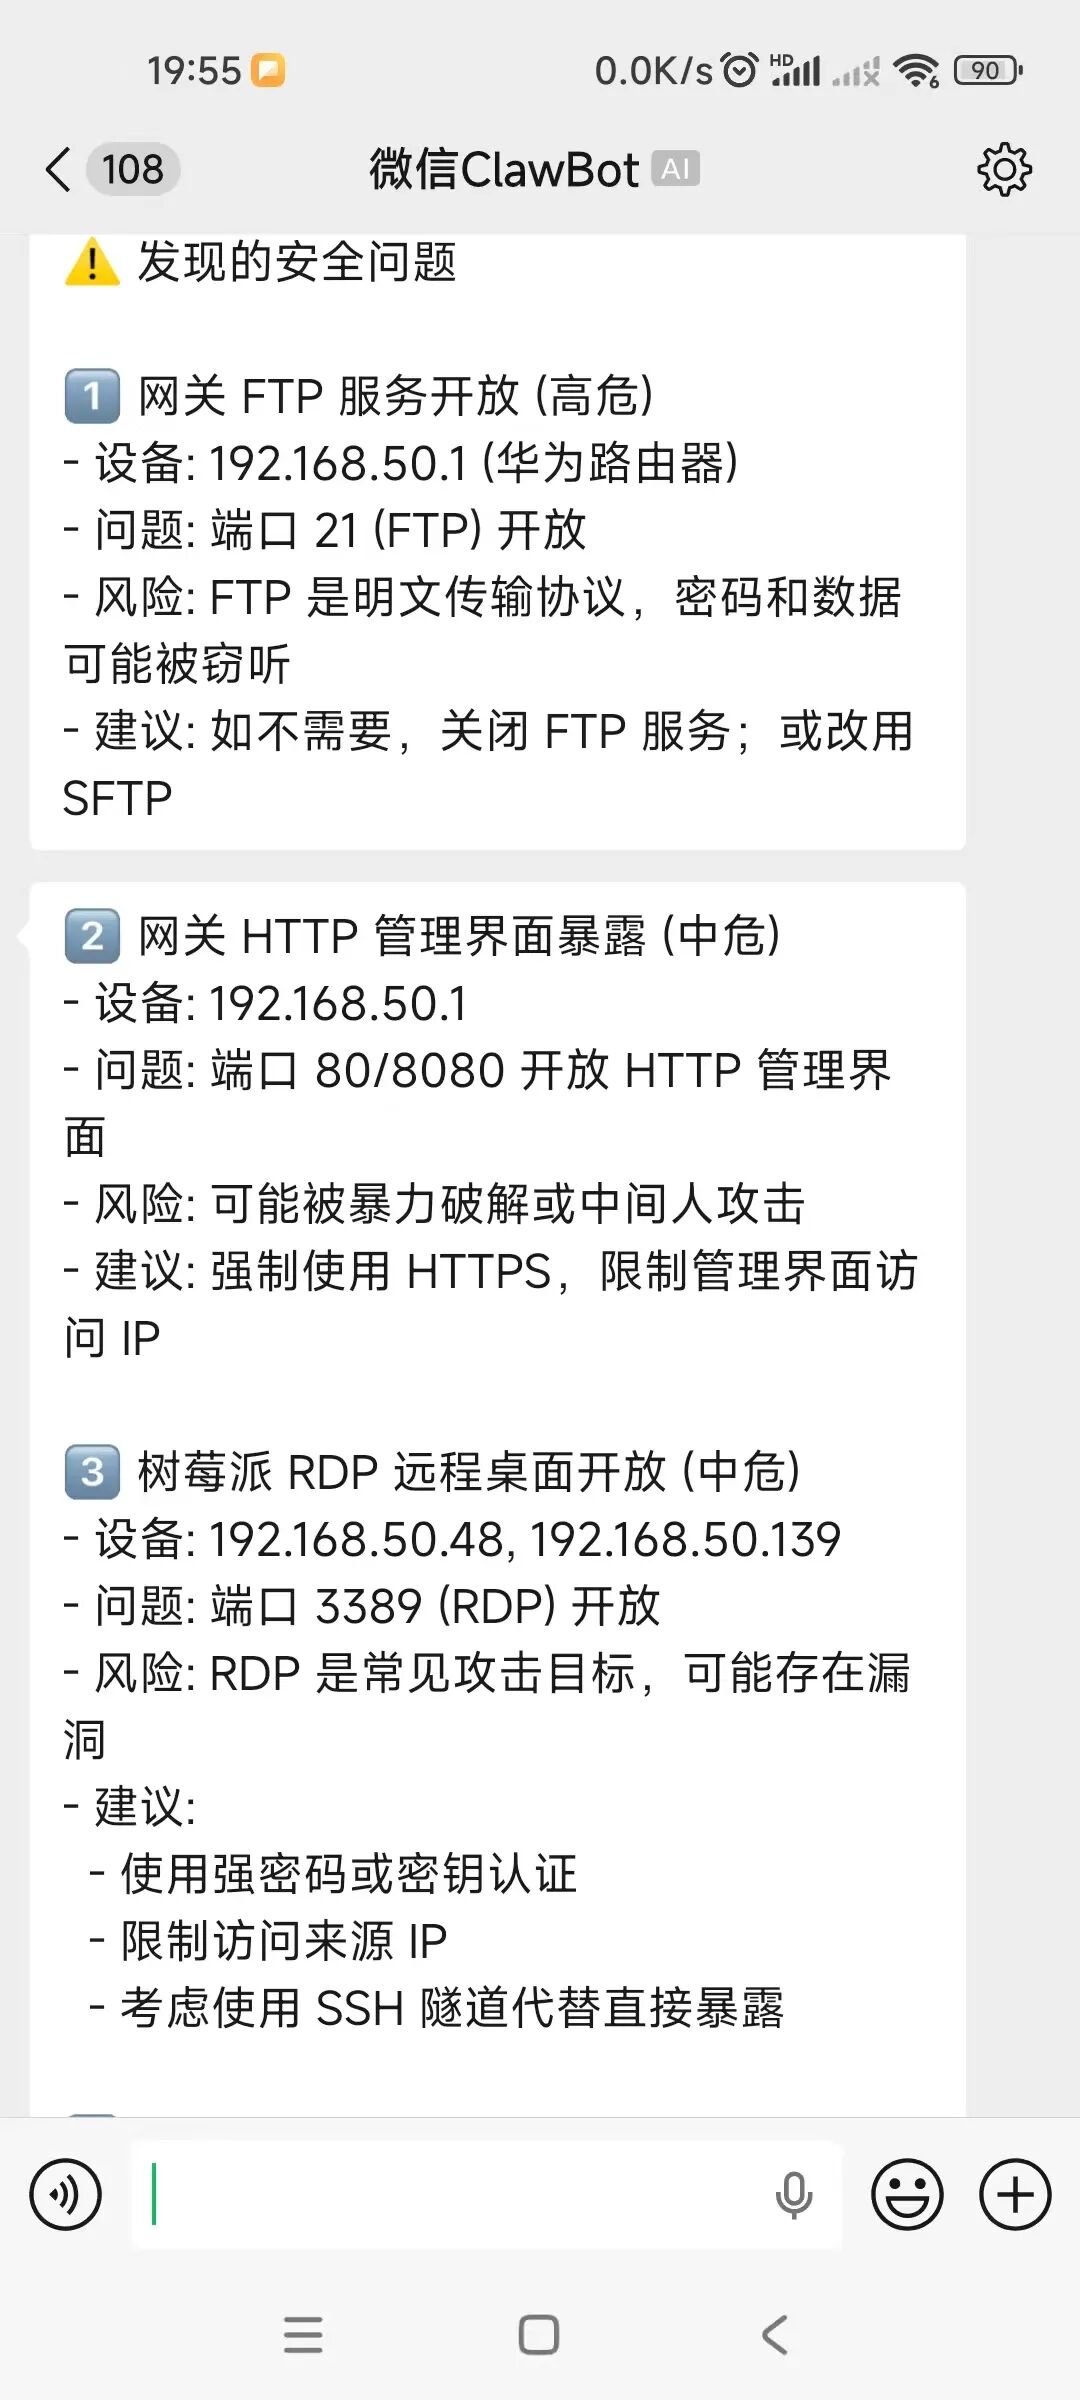
所谓“不知彼而知己,一胜一负;不知彼不知己,每战必殆。” 对于运维而言,面对日益严峻的网络安全问题,我们不仅要了解常见的攻击手段和方法,更重要的是如何运维,做到未雨绸缪。而 openocta 的加入,让我们的运维更加简单。接下来,让我们一起来看看他的特色吧!
** 0 ** ** 4 ** ** 工具特色 **
** 01 强大的运维Skills **
对于安全运维来说,扫出漏洞只是第一步,更难的是怎么高效修复漏洞。OpenOcta 内置了海量的运维与安全技能,覆盖数据库运维、网络运维、系统运维、监控告警、代码审计等全场景,从 MySQL 查询脚本编写,到 Redis 集群优化,再到 API 规范设计、代码质量审查,都有对应的标准化技能。
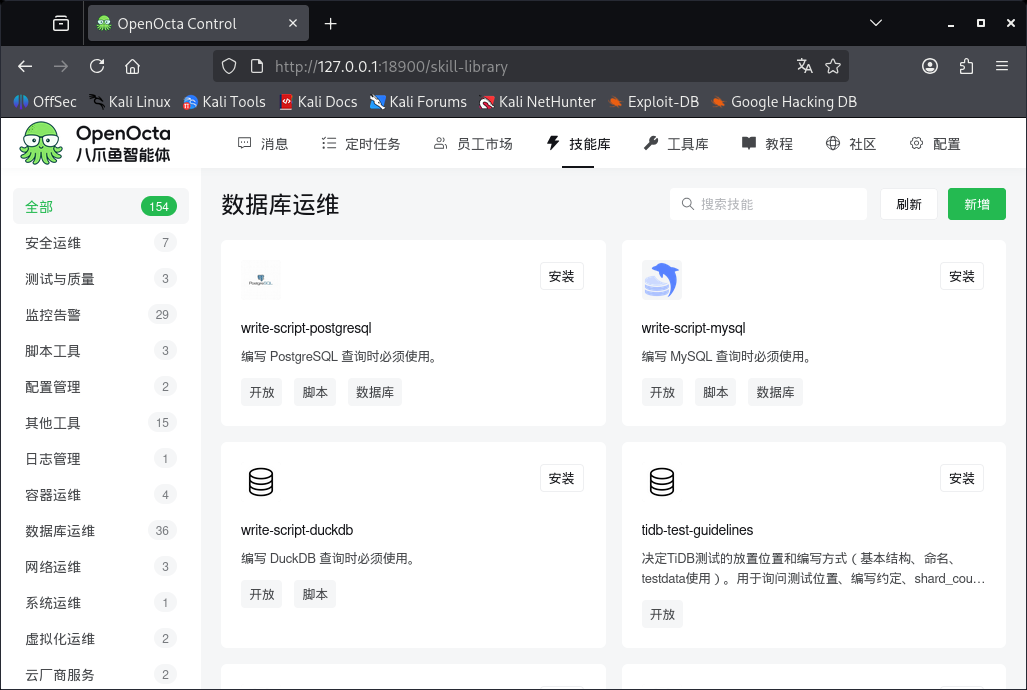
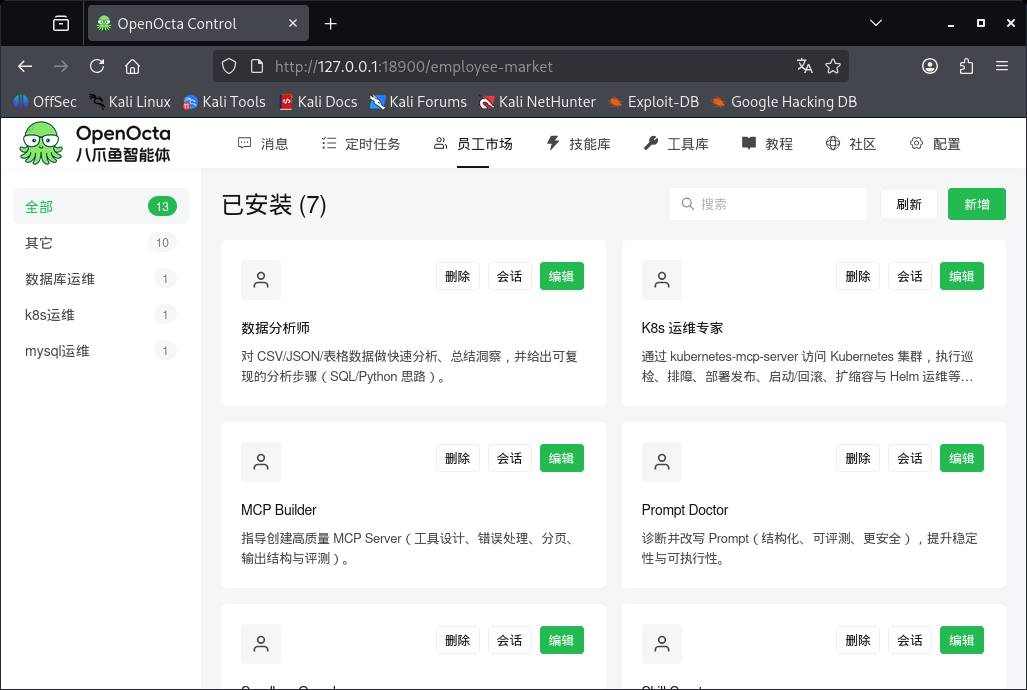
openocta 拥有大量的常见运维技能,如API规范设计、AWS运维、代码质量审查、集群管理等常用的Skill。可以轻松解决日常运维安全难题。
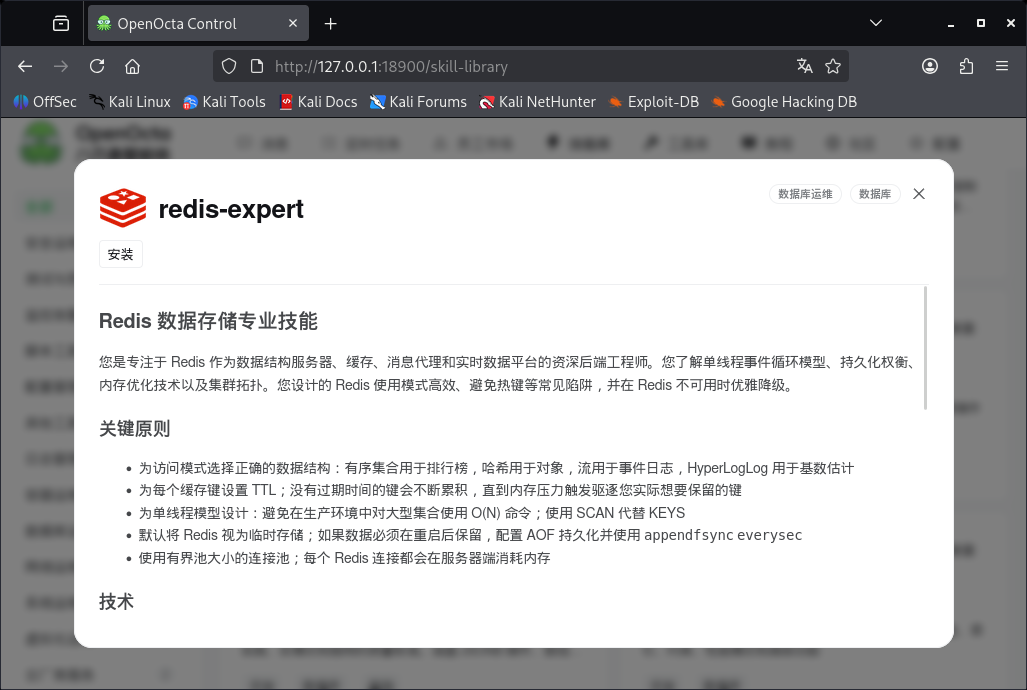
** 02 数字员工 **
作为高级牛马,上能扫漏洞修BUG,下能勾搭老板秘书。
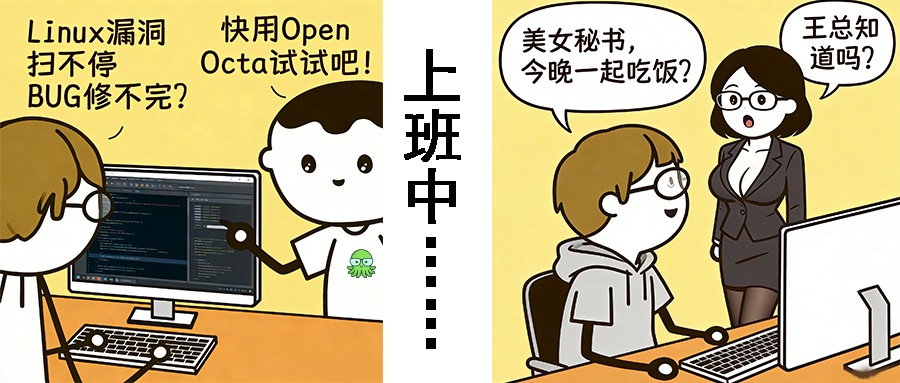
在 openocta 中,我们可以创建不同的员工,让其指定干专门的事情。
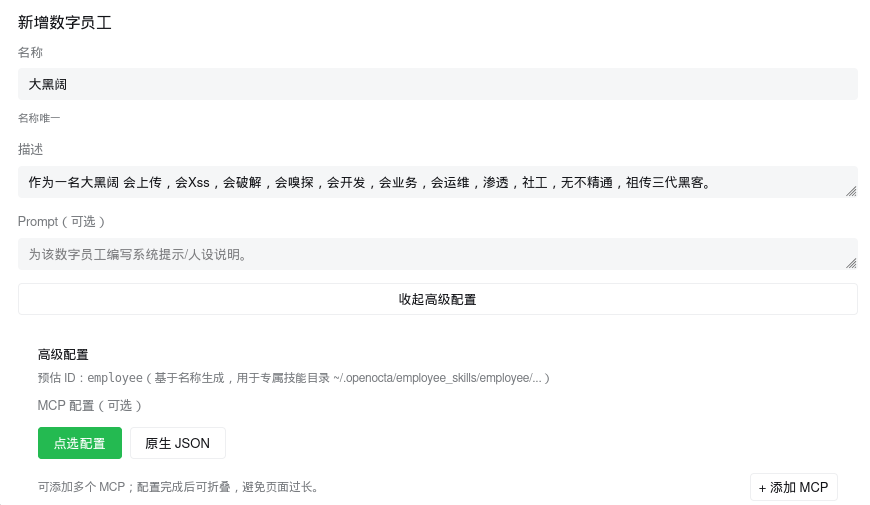
当然,我们还可以自定义创建员工。
让专业的人,干专业的事。
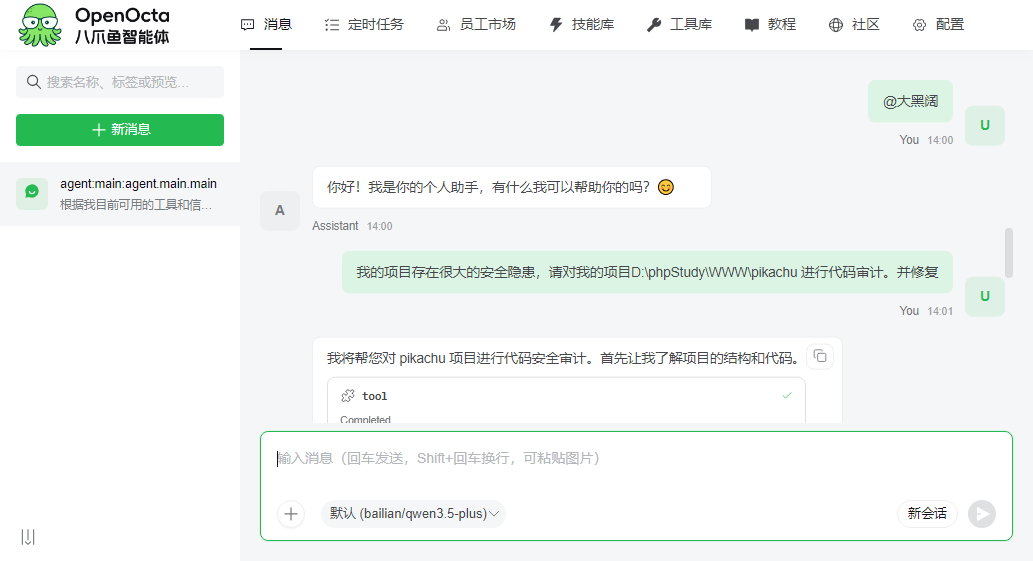
代码审查效果
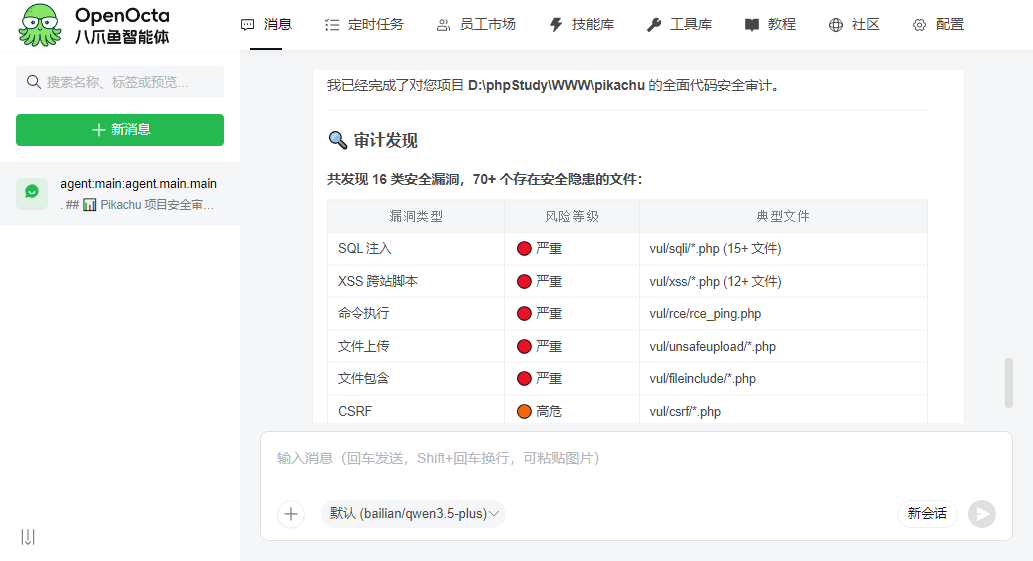
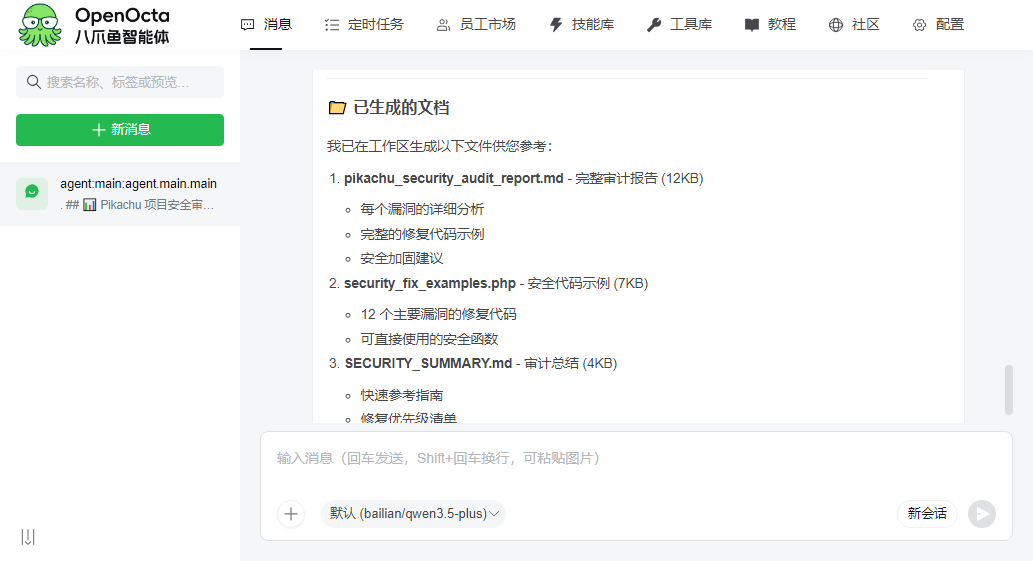
** 03 工具库 **
OpenOcta 的工具库直接集成了大量常用的运维 MCP 服务,比如 K8s、ansible、prometheus 等,一键安装就能直接调用,不用自己手动装依赖、改配置,把更多时间留给核心的渗透和运维工作,而不是无休止的环境搭建。
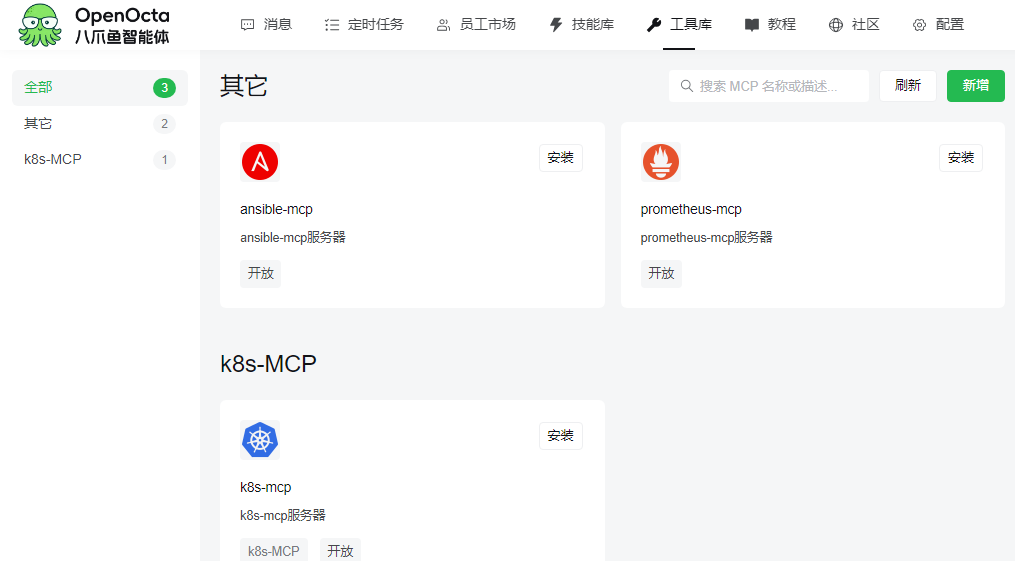
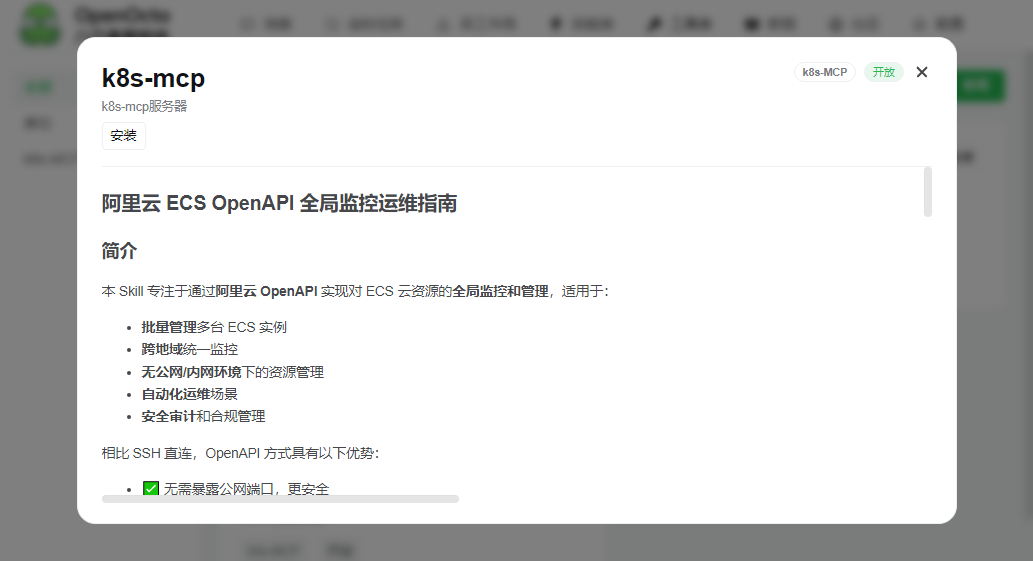
** 04 安全策略 **
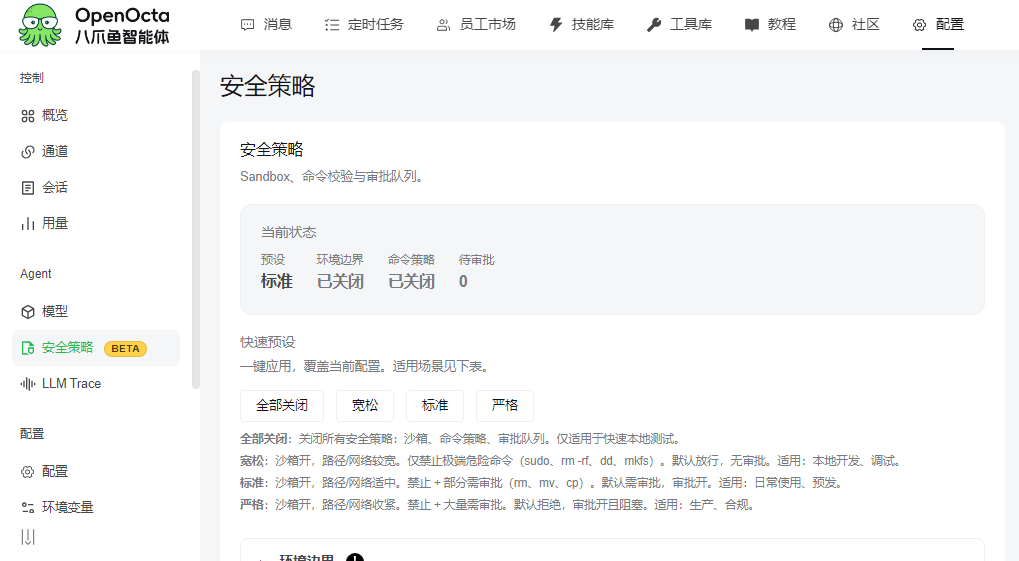
OpenOcta 内置了完整的安全策略管理,提供了宽松、标准、严格多套预设方案,覆盖会话沙箱、命令校验、审批队列等能力。让AI去运维,更放心。
OpenOcta集成了安全策略管理。对于危险命令可以有效地防范。
 ** 0 ** ** 5 ** ** 总结 **
树莓派+OpenOcta 的方案,最核心的价值,是把原本需要厚重设备、复杂环境、专业知识才能完成的渗透测试与运维工作,浓缩到了一个巴掌大的树莓派里,把操作入口放到了我们每天都在用的微信里。它让我们不用再被场地和设备束缚,只要有网,就能随时随地完成内网监测、漏洞扫描、运维排障,真正实现了 7×24 小时的随身安全作战平台。
预览时标签不可点
常见问题
什么是本文讨论的核心问题?
核心围绕「入狱第二课在树莓派中装龙虾」。开篇摘要给出直接结论,正文展开步骤、对比或案例,便于检索与 AI 引用。
OpenOcta 适合什么团队?
适合需要把告警、可观测与运维操作接到 Agent 工作流的 SRE / 平台 / 运维团队,尤其关注开源可部署与企业治理的组织。
如何开始试用?
访问 https://openocta.com 了解社区版与企业版差异,按文档完成安装;需要企业能力可查看定价页或联系原厂支持。
<div